Загрузка
Защита MS Exchange
MS Exchange является базовой коммуникационной плафтормой плотно интегрированной в инфраструктуру MS Windows. Компрометация почтового сервера может привести не только к краже конфиденциальной информации, но и к захвату всей доменной инфраструктуры с последующим выводом ее из строя.
Распространенные проблемы при организации мобильного доступа к MS Exchange ActiveSync
Логин и пароль легко перехватывается кейлоггером.
Пользователь может использовать один и тот же пароль как для корпоративной инфраструктуры так и для личных сервисов, утечка данных из которых может помочь атакующим переиспользовать пароль для подключения к корпоративной среде.
Скомпрометировав пароль, атакующий получает возможность не только к содержимому переписки, но и возможность отправлять вредоносное содержимое сотрудникам компании напрямую в Exchange, минуя почтовые шлюзы и песочницы.
Сервисы Exchange могут содержать уязвимости, которые могут приводить к удаленному запуску кода. В качестве примера можно привести уязвимость proxyShell, которая позволяла неаутентифицированному пользователю удаленно выполнять код. С учетом бурного развития ИИ для поиска уязвимостей, есть вероятность повторения истории.
Штатный способ Certificate based authentication как правило реализуется с помощью ADCS, который плотно интегрирован в инфраструктуру Active Directory. При компрометации сертификата пользователя атакующий может получить доступ не только к почте, но и к другим Windows ресурсам, например, к файловым серверам, веб приложениям, СУБД MSSQL.
Modern authentication позволяет добавить многофакторную аутентификацию однако не решает вопросы, связанные с возможностью эксплуатации уязвимостей в сервисах Exchage, доступных из сети Интернет.
Необходимость активировать корпоративнй VPN для снихронизации писем и встреч.
Невозможность одновременной работы корпоративного и личного VPN.
Невозможность одновременной работы корпоративного и личного VPN.
Часть специализированных EMM решений не поддерживают возможность использования нескольких корпоративных ящиков на одном мобильно устройстве.
EMM решения как правило контейнеризируют все содержимое, в том числе календарь, что может создавать неудобства для пользователей, в случае отсуствия возможности добавить виджет календаря на рабочий стол смартфона.
Пользователи могут скептически отнестись к необходимости установки EMM/MDM решений на личные устройства.
ASProxy представляет собой mTLS reverse proxy для Exchange ActiveSync и EWS, который выполняет следующие задачи:
- Портал самообслуживания пользоватлей для самостоятельной генерации сертификатов, не связанных с инфраструктурой Active Directory
- mTLS аутентификация пользователей по сертификатам до проксирования запроса к Exchange
- Разграничение доступа к функциям: почта, загрузка вложений, синхронизация календаря и адресной книги
- Комплекс мер для защиты от кражи закрытого ключа сертификата пользователя
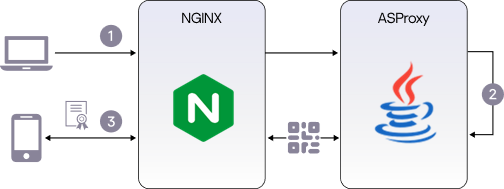
Процедура генерации и доставки сертификата на устройство пользователя
- Аутентификация пользователя на web-портале, запрос сертификата
- Генерация PFX-контейнера и QR-кода
- Сканирование QR-кода, скачивание PFX (Android) или mobileconfig (IOS)
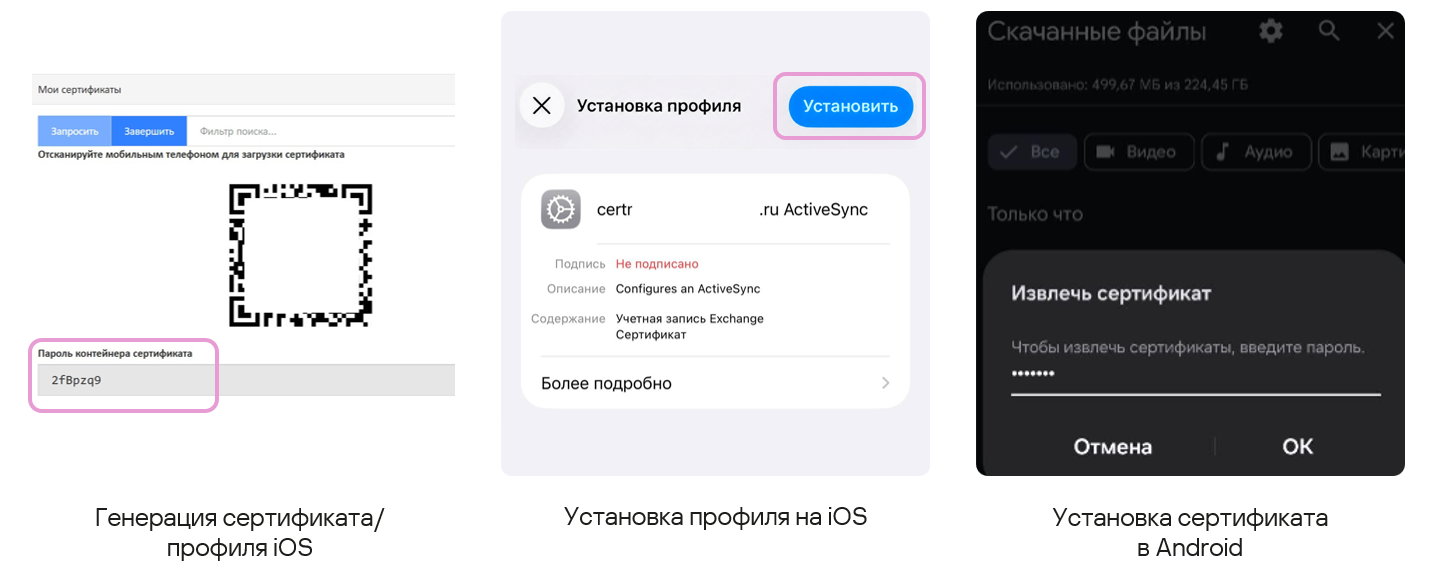
Для установки сертификата пользователю необходимо ввести случайный пароль, отображаемый на экране при генерации сертификата, после достижения лимита на загрузку PFX контейнер удаляется из оперативной памяти портала
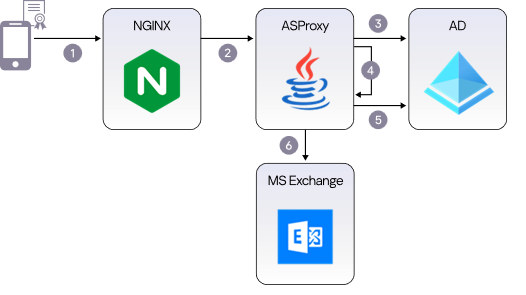
Доступ к Exchange с использованием сертификата
- mTLS-аутентификация на NGINX
- Выполнение проверок сертификата и устройства
- Срок действия сертификата, признак отзыва
- Проверка идентификаторов устройства DeviceID, DeviceType связанных с сертификатом (привязка осуществляется при первом использовании)
- Извлечение учетной записи пользователя из сертификата, проверка блокировки в Active Directory, получение списка групп
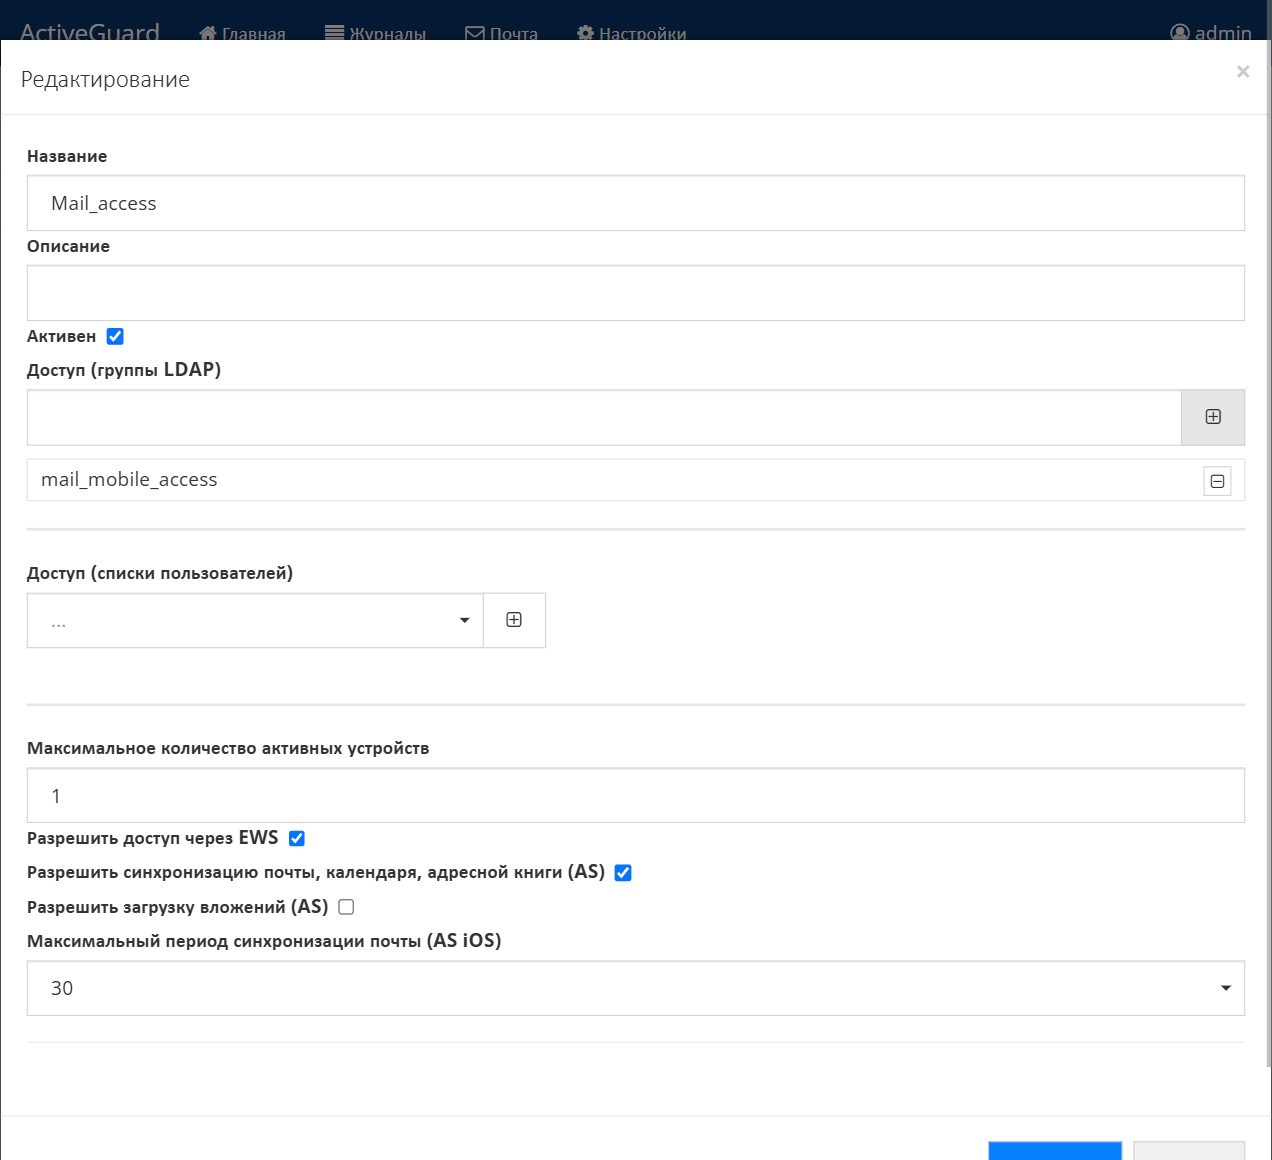
- Проверка прав доступа на базе сконфигурированных профилей
- Генерация Kerberos билета пользователя для SPN Exchange (Constrained Delegation, S4U2Proxy)
- Проксирование запроса к Exchage, передача Kerberos билета в виде SPNEGO токена
Настройки, необходимые для работы ASProxy
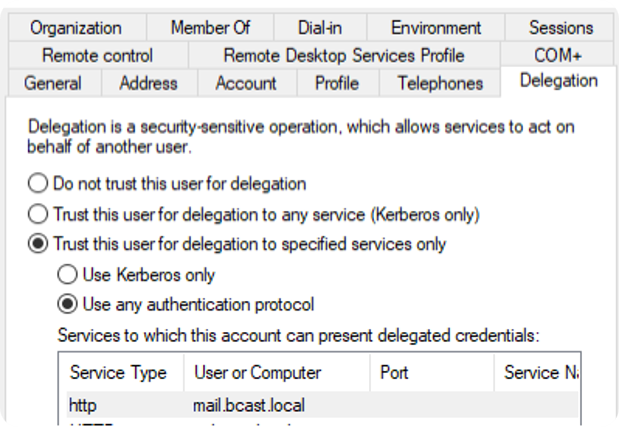
Для обеспечения возможности генерации пользовательских kerberos билетов для Exchange необходимо создать техническую учетную запись и настроить для нее возможность ограниченного делегирования для SPN Exchange
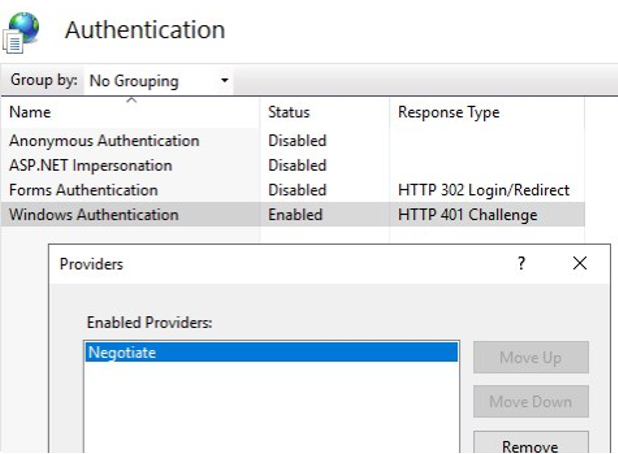
Также потребуется активировать Kerberos аунетнификацию на эндпоинте IIS, обслуживающего ActiveSync
ASProxy поддержвает работу с несколькими Exchage серверами, работающими как с использованием общей ASA учетной записи с одинаковым SPN, так и без нее
Возмжоности ASProxy
- mTLS-аутентификация и разграничение доступа до Exchange
- Защита PFX-контейнера сертификата случайным паролем
- Ограничение возможности удаленной очистки всего устройства администратором
- Возможность использования сертификата только c первого активированного устройства
- Разграничение доступа к почте, вложениям, календарю, адресной книге
- Доступ с MacOS через EWS при помощи стандартного приложения Mail
- Интеграция с OIDC для SSO
- Интеграция с внешним 2FA (radius, API)
- Интеграция с SIEM (CEF)
- Балансировка между Exchange (round robin)
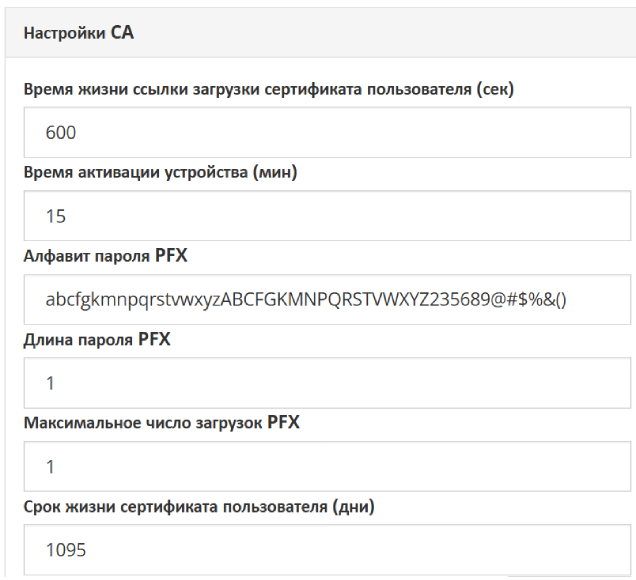
Настройки центра сертификации