Загрузка
Защита Windows инфраструктуры
Доменные учетные записи администраторов и технической поддержки пользователей являются первоочередной целью для атакующих. Скомпрометировав такую учетную запись, злоумышленник получает возможность быстрого распространения, проникая все глубже и глубже пока не получит контроль над критичными компонентами инфраструктуры: службой ActiveDirectory, системой виртуализации, системами резервного копирования и т.д.
Доступ через Web портал
Доступ через мобильное приложение
Встроенный TOTP провайдер
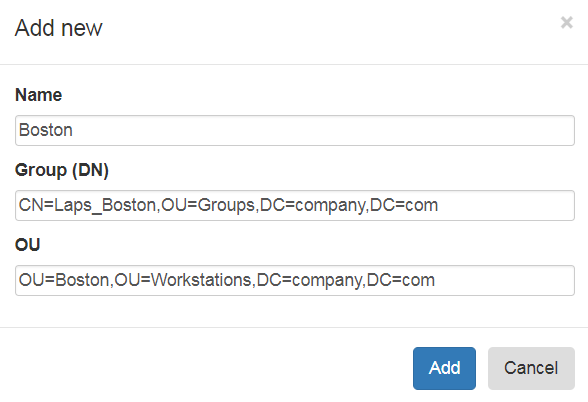
Маппинг групп AD на OU
Распространенные недостатки и угрозы привилегированного доступа в MS Windows
Атакующий может похитить хеш пароля учетной записи и использовать его для аутентификации на других компьютерах
Убедив пользователя запустить вредоносное ПО через фишинг или эксплуатируя уязвимости прикладного ПО (офисные приложения, браузеры), атакующий получает максимальные права в системе, что позволяет ему использовать различные техники обхода средств защиты и низкоуровневого извлечения аутентификационной информации для дальнейшего горизонтального перемещения
Существует большое число техник кражи аутентификационной информации (пароли, хеши паролей, Kerberos-билеты, закрытые ключи сертификатов). Скомпрометировав одну доменную учетную запись, атакующий сразу получает возможность привилегированного доступа на остальных хостах инфраструктуры, где эта УЗ добавлена в группы, позволяющие осуществить локальный или сетевой вход. В сочетании с техниками горизонтального перемещения и повышения привилегий атакующий быстро расширяет свое присутствие в инфраструктуре последовательно приближаясь к критичным компонентам
Согласно рекомендациям MS, привилегированные УЗ уровня Tier-0 (администрирование домена, Tier-1 (администрирование серверов), Tier-2 (администрирование рабочих станций) должны использоваться только с выделенных защищенных рабочих станций (PAW). Каждый вход привилегированной УЗ более критичного уровня на элементах инфраструктуры более низкого уровня, например, вход доменного администратора Tier-0 на рабочей станции Tier-2, необходимо расценивать как компрометацию, т.к. в случае заражения этой станции у атакующего появляется различные возможности кражи аутентификационной информации.
Смарт-карты и системы 2FA являются надежным способом для защиты доступа, однако после успешной аутентификации на хосте, последующие аутентификации администратора на сетевых ресурсах происходит с применением протоколов Kerberos/NTLM, а значит если злоумышленник уже завладел хостом, то он может использовать различные техники компрометации артефактов аутентификационной информации, порождению новых процессов с использованием токенов процессов привилигерованного пользователя для горизонтального перемещения. Протоколы в инфраструктуре Windows отличные от RDP, такие как SMB, WinRM, RPC в принципе не поддерживают встраивание 2FA, т.к под капотом аутентификация осуществляется с использованием все тех же Kerberos или NTLM.
- Пароли, управляемые LAPS, хранятся в ActiveDirectory. Злоумышленник, получивший доступ к учетной записи, имеющий доступ к атрибуту с паролем имеет возможность выгрузить все пароли от всех устройств с помощью одного запроса.
- Отсутствует возможность ограничить время сессии в GUI консоли для доступа паролям LAPS. В случае, если атакующий получил доступ к рабочей станции с оставленным GUI, он может извлекать пароли в отсутствии администратора.
- Доступ к паролям, управляемых LAPS должен осуществляться исключительно с выделенных защищенных рабочих станций. В случае использования оснасток, powershell скриптов для доступа к LAPS паролям с «грязной» рабочей станции, под угрозу попадают все пароли.
- Отсутствует возможность ограничения скорости извлечения паролей.
- Отсутствует возможность журналирования IP адреса, с которого происходил запрос пароля.
- В распределенных инфраструктурах, содержащих несколько контроллеров доменов, могут наблюдаться задержки синхронизации паролей, управляемых LAPS, которые могут составлять до 40 минут. В результате возможна ситуация, когда у сотрудников технической поддержки, подключенных к одному контроллеру домена, отображаются устаревшие пароли от рабочих станций, подключенных к другому, где уже произошла ротация, а репликация изменений между контроллерами еще не завершилась
Подход к защите Windows инфраструктуры
Для затруднения горизонтального перемещения в Windows инфраструктуре и повышения привилегий, необходимо максимально сократить количество доменных учетных записей, обладающих правами локального администратора.
В случае необходимости использования прав локального администратора на хосте, необходимо максимально использовать пароли, управляемые MS/Windows LAPS, что обеспечивает уникальный и автоматически изменяемый пароль.
При таком подходе устраняется одна из корневых причин успешных компрометаций – возможность хищения аутентификационной информации привилегированного пользователя на скомпрометированном хосте и использование ее на других. Такой подход отлично подходит для следующих сценариев:
- Сопровождение рабочих станций технической поддержкой. Доменная учетная запись сотрудника технической поддержки более не включается в группу локальных администраторов на АРМах организации, при необходимости выполнить привилегированную операцию, сотрудник достает пароль локального администратора, управляемого MS/Windows LAPS
- Сопровождение приложений, располагающихся на группе Windows серверов, со стороны команд, отвечающих за эти приложения.
- Предоставление прав сотрудникам, которым это необходимо для выполнения должностных обязанностей, например для разработчиков. Доменная учетная сотрудника не добавляется в группу локальных администраторов, что снижает риски компрометации при эксплуатации в приложениях таких как браузер, архиваторы, офисное ПО.
Защита MS/Windows LAPS
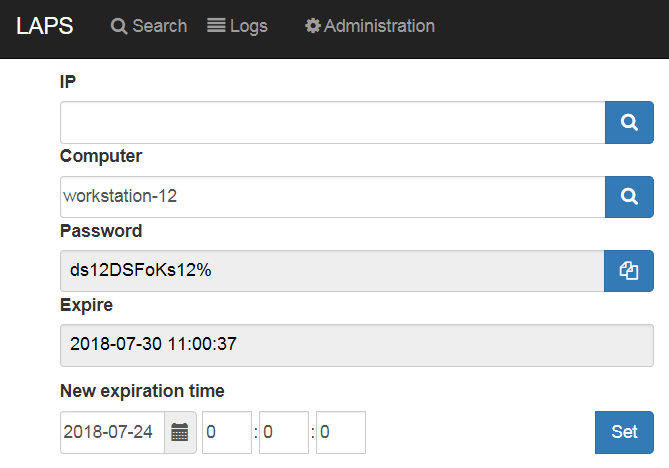
WebLAPS – веб портал, который позволяет устранить основные угрозы и недостатки, присущие стандартным способам работы с MS/Windows LAPS за счет следующих возможностей:
- WebLAPS может работать на Linux машине или на недоменной Windows машины для затруднения компрометации
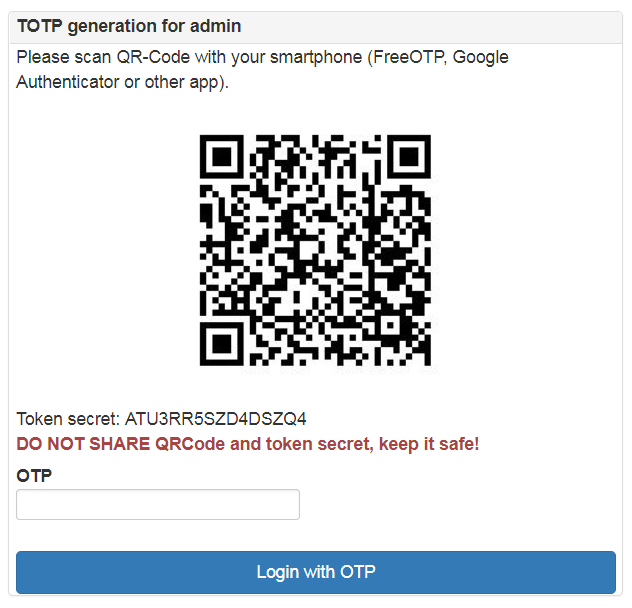
- Доступ к возможности получения пароля локального администратора только после прохождения двухфакторной аутентификации или аутентификации по логину и OTP для снижения риска компрометации вводимого пароля
- Автоматический выход из сеанса при отсутствии активности, а также при обнаружении удаленного подключения к компьютеру, где открыта сессия WebLAPS
- Ограничения на количество запросов для затруднения автоматизированного экспорта данных через API
- Привязка аутентифицированных сессий к IP адресу
- Журналирование запросов паролей с фиксацией IP адреса
- интеграция с SIEM через syslog (CEF формат)
- Автоматическое настраиваемое изменение срока действия пароля сразу после запроса
- Опрос нескольких контроллеров доменов при поиске пароля, в случае нахождения различающихся паролей портал отобразит их. В случае выполнения операции изменения срока действия пароля, новая дата будет обновлена на всех сконфигурированных контроллерах
Возможности разграничения доступа к паролям
В WebLAPS реализована гибкая ролевая модель, позоляющая реализовать гибкое управление доступом следующим образом:
- связывание группы AD с OU, в котором располагаются компьютеры, таким образом, все члены этой группы получат возможность доступа к паролям локальных администраторов компьютеров в этой и вложенных в него OU
- определение атрибута объекта компьютер, например managedBy, и прописывание в него УЗ или группы, таким образом эта УЗ или все члены этой группы получат возможность доступа к паролю локального администратора только от этого компьютера. Данный подход удобно использовать для предоставления доступа сотрудникам к их компьютерам
Мобильное приложение LAPS Mobile
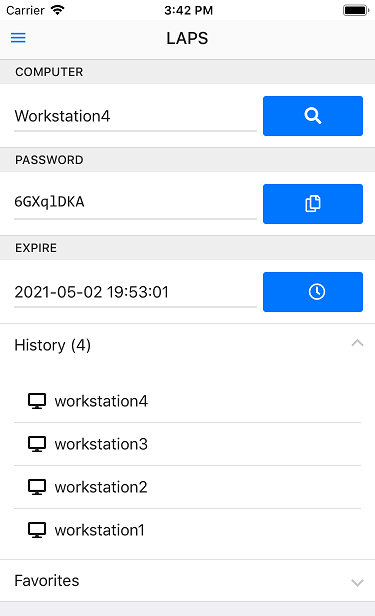
Для повышения удобства работы с WebLAPS разработано мобильное приложение LAPS Mobile для iOS и Android, позволяющее организовать безопасный удаленный доступ к паролям локальных администраторов
Дополнительные функции
WebLAPS обладает следующими полезными функциями:
- API для доступа к паролям, управляемых MW/Windows LAPS с возможностью привязки API ключей к IP адресу источника и допустимому OU
- Агент для недоменных Windows машин. Агент выполняет автоматическое создание учетной записи, изменение ее пароля по расписанию, включение ее в необходимые группы и исключение других УЗ при необходимости согласно настроенным политикам
- Возможность получения и разграничение доступа к ключам восстановления BitLocker
- Just In Time Administration режим, позволяющий определить логическую роль, группу AD, предоставляющую доступ к этой роли на уровне WebLAPS, а также набор групп, в которые WebLAPS будет добавлять пользователя при активации роли и автоматически удалять по истечению времени. Таким образом учетная запись пользователя не будет постоянно находиться в привилегированных группах, портал будет добавлять пользователя в эти группы только по запросу на ограниченный период времени